

21.943,99 €

Destaque
|
|
21.943,99 € |
Ver oferta
|

|
25.047,42 € |
Ver oferta
|
| COMPARAR TODAS AS WEBSHOPS (2) | ||
 Descrição
Comparar webshops (2)
21.943,99 €
25.047,42 €
Lojas com outros tamanhos
Descrição
(2)
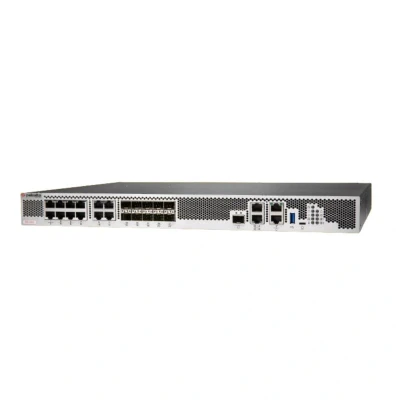
Palo Alto Roteador De Firewall Pa-1420. Plugue UEOs firewalls de próxima geração da série Palo Alto Networks PA-1400 com tecnologia ML, incluindo o PA-1420, são projetados para fornecer conectividade segura para filiais de organizações e empresas de médio porte.O elemento de controle da série PA-1400 é o PAN-OS, o mesmo software que executa todos os NGFWs da Palo Alto Networks.O PAN-OS classifica nativamente todo o tráfego, incluindo aplicativos, ameaças e conteúdo, e então associa esse tráfego ao usuário, independentemente da localização ou tipo de dispositivo.Aplicativo, conteúdo e usuário – em outras palavras, os elementos que impulsionam o seu negócio – servem como base para suas políticas de segurança, melhorando sua postura de segurança e reduzindo o tempo de resposta a incidentes.Firewalls de Próxima Geração com Alimentação por ML:- Incorpora aprendizado de máquina (ML) no núcleo do firewall para fornecer prevenção de ataques sem assinatura, em linha, para ataques baseados em arquivos, ao mesmo tempo em que identifica e interrompe imediatamente tentativas de phishing nunca antes vistas.Aproveita processos de ML baseados em nuvem para fornecer assinaturas e instruções de atraso zero ao NGFW.Utiliza análise comportamental para detectar dispositivos de Internet das Coisas (IoT) e fazer recomendações de políticas.Serviço de nuvem e integrado nativamente ao NGFW.Automatiza recomendações de políticas que economizam tempo e reduzem a possibilidade de erro humano.Identifica e Categoriza Todos os Aplicativos, em Todas as Portas, o Tempo Todo, com Inspeção Completa da Camada 7:- Identifica os aplicativos que trafegam em sua rede, independentemente da porta, protocolo, técnicas evasivas ou criptografia (TLS/SSL).Descobre e controla aplicativos automaticamente para acompanhar a explosão de SaaS com a assinatura SaaS Security.Utiliza o aplicativo, não a porta, como base para todas as suas decisões de política de habilitação segura – permitir, negar, agendar, inspecionar e aplicar modelagem de tráfego.Oferece a capacidade de criar tags App-ID personalizadas para seus próprios aplicativos ou solicitar desenvolvimento de App-ID para aplicativos Palo Alto Networks.Identifica todos os dados de payload dentro do aplicativo para bloquear arquivos maliciosos e frustrar tentativas de exfiltração de dados.Cria relatórios de uso de aplicativos padrão e personalizados, incluindo relatórios de Software como Serviço (SaaS), que fornecem insights sobre todo o tráfego SaaS autorizado e não autorizado em sua rede.Permite a migração segura de conjuntos de regras legados da Camada 4 para regras baseadas em App-ID com o Policy Optimizer integrado, proporcionando um conjunto de regras mais seguro e fácil de gerenciar.Aplica Segurança a Usuários em Qualquer Lugar, em Qualquer Dispositivo, ao Mesmo Tempo em que Personaliza Políticas com Base na Atividade do Usuário:- Permite visibilidade, políticas de segurança, relatórios e forense baseados em usuários e grupos, não apenas em endereços IP.Integra-se facilmente com uma ampla gama de repositórios para alavancar informações do usuário:controladores de LAN sem fio, VPNs, servidores de diretório, SIEMs, proxies, etc.Permite definir grupos dinâmicos de usuários (DUGs) no firewall para tomar ações de segurança com base no tempo, sem esperar que as alterações sejam aplicadas aos diretórios de usuários.Impõe políticas consistentes, independentemente da localização e dos dispositivos do usuário.Impede o vazamento de credenciais corporativas para sites de terceiros e evita a reutilização de credenciais roubadas, permitindo autenticação multifator (MFA) na camada de rede para qualquer aplicativo sem alterações nos aplicativos.Fornece ações de segurança dinâmicas com base no comportamento do usuário para restringir usuários suspeitos ou maliciosos.Interrompe Atividade Maliciosa Escondida em Tráfego Criptografado:- Inspeciona e impõe políticas em tráfego criptografado TLS/SSL, tanto de entrada quanto de saída, mesmo para tráfego usando TLS 1.3 e HTTP/2.Oferece ampla visibilidade do tráfego TLS, como a quantidade de tráfego criptografado, versões TLS/SSL, suítes de criptografia, etc., sem descriptografia.Permite controle sobre o uso de protocolos TLS legados, cifras inseguras e certificados mal configurados para mitigar riscos.Facilita a implantação de descriptografia e permite o uso de logs integrados para solução de problemas, como aplicativos com certificados bloqueados.Permite habilitar ou desabilitar flexivelmente a descriptografia com base na categoria de URL, zona de origem e destino, direção, usuário, grupo de usuários, dispositivo e porta, para fins de privacidade e conformidade.Permite criar uma cópia do tráfego descriptografado do firewall e enviá-la para ferramentas de coleta de tráfego para fins forenses, históricos ou de prevenção contra perda de dados (DLP).Permite encaminhar inteligentemente todo o tráfego para ferramentas de segurança de terceiros com o Network Packet Broker, otimizando o desempenho da sua rede e reduzindo os custos operacionais.Oferece Gerenciamento e Visibilidade Centralizados:- Beneficia-se do gerenciamento, configuração e visibilidade centralizados para vários NGFWs Palo Alto Networks distribuídos (independentemente de sua localização ou escala) através do gerenciamento de segurança de rede Panorama, em uma interface de usuário unificada.Simplifica o compartilhamento de configuração através do Panorama com modelos e grupos de dispositivos, e escala a coleta de logs à medida que as necessidades de registro aumentam.Permite que os usuários, através do Application Command Center (ACC), obtenham visibilidade profunda e insights abrangentes sobre o tráfego de rede e ameaças.Maximize Seu Investimento em Segurança e Evite Interrupções nos Negócios com AIOps:- Oferece recomendações contínuas de melhores práticas adaptadas à sua implantação exclusiva para fortalecer sua postura de segurança e obter o máximo do seu investimento em segurança.Prevê inteligentemente problemas de saúde, desempenho e capacidade do firewall com base em análise de ML de dados de telemetria avançados.Fornece insights acionáveis para resolver interrupções antecipadas.Compatibilidade Nativa com Proxy Web para Firewall de Próxima Geração:- Capacidade de consolidar o firewall e o proxy em uma única plataforma, ao mesmo tempo em que gerencia recursos através de uma plataforma de gerenciamento centralizada para criar políticas.Capacidade de suportar proxy explícito através de arquivos PAC e também proxy transparente.Proxy explícito pode auxiliar em arquiteturas de rota não padrão com implantações de proxy locais.Proxy Explícito Suporta Autenticação Kerberos e SAML:- Configuração de proxy transparente simplificada, sem a necessidade de WCCP ou autenticação.Detecta e previne ameaças avançadas com serviços de segurança baseados em nuvem.Os sofisticados ciberataques de hoje podem gerar 45.000 variantes em 30 minutos, usando múltiplos vetores de ameaça e técnicas avançadas para entregar cargas maliciosas.Oferece Abordagem Single Pass para Processamento de Pacotes com Arquitetura Single-Pass:- Executa networking, consulta de políticas, aplicação e decodificação, e correspondência de assinaturas, para todas as ameaças e conteúdo em uma única passagem.Reduz significativamente a sobrecarga de processamento necessária para executar múltiplas funções em um dispositivo de segurança.Evita introduzir latência inspecionando o tráfego para todas as assinaturas em uma única passagem usando correspondência de assinatura uniforme baseada em fluxo.Permite desempenho consistente e previsível quando as assinaturas de segurança estão habilitadas.Habilita Funcionalidade SD-WAN:- Permite que você adote facilmente SD-WAN simplesmente habilitando-o em seus firewalls existentes.Permite que você implante SD-WAN de forma segura, que se integra nativamente à segurança líder do setor.Oferece experiência excepcional ao usuário final, minimizando latência, jitter e perda de pacotes.Especificações:Geral:- Profundidade:35.9 cm - Largura:43.6 cm - Altura:4.32 cm - Tipo de dispositivo:Aparelho de segurança - Altura (Unidades de Rack):1U - Peso:7.03 kg Expansão / Conectividade:Interfaces:- 4x1000Base-T - RJ-45 - 4x1/2.5/5GBase-T - RJ-45 - 4x1/2.5/5GBase-T (PoE) - RJ-45 - 2 x Ethernet 1000 - SFP - 8x1Gb Ethernet/10Gb Ethernet - SFP/SFP+ - 1x1000Base-T (gerenciamento) - RJ-45 - 1x10Gb Ethernet (HA) - 1 x console - RJ-45 - 1 x USB - 1 x console - micro-USB Garantia do Fabricante:- Serviço e Suporte:Garantia limitada - 1 ano Diversos:- MTBF (tempo médio entre falhas):24 anos - Padrões em conformidade:cTUVus, CB, certificado FCC Classe A, VCCI Classe A Rede:- Padrões em conformidade:IEEE 802.1Q, IEEE 802.3ad (LACP) - Tecnologia de conectividade:Com fio - Montável em rack - Direção do fluxo de ar:- Fluxo de ar da frente para trás Desempenho:- Taxa de transferência de firewall (HTTP):9.9 Gbps - Taxa de transferência de firewall (appmix):9.5 Gbps - Taxa de transferência de prevenção de ameaças (HTTP):5 Gbps - Taxa de transferência de prevenção de ameaças (appmix):4.8 Gbps - Taxa de transferência de VPN (IPSec):6.5 Gbps Capacidade:- Sessões máximas:1.400.000 - Novas sessões por segundo:14.000 - Tags VLAN por dispositivo:4094 - Tags VLAN por interface:4094 - Sistemas virtuais (base):1 - Sistemas virtuais :6 - Protocolo de Camada de Enlace:Ethernet, Fast Ethernet, Gigabit Ethernet, 2.5 Gigabit Ethernet, 5 Gigabit Ethernet, 10 Gigabit Ethernet - Protocolo de Roteamento:OSPFv2, OSPFv3, BGP, RIP, roteamento IP estático, roteamento baseado em políticas (PBR), PIM-SM, PIM-SSM, IGMP, IGMPv2, IGMPv3 - Protocolo de Rede / Transporte:IPv6, PPPoE, HTTP, DNS, IPSec, DHCP, IPv4 - Recursos:Assistência SD-WAN, proteção contra ameaças da web, medição de jitter, perda e latência, Seleção de Caminho, Autoconfiguração de Endereço sem Estado (SLAAC), Chave Pré-compartilhada (PSK), suporte a VLAN, suporte a NAT, Alta Disponibilidade, orçamento de energia PoE de 151W, até 9...
PcComponentesProteja a sua infraestrutura de rede com o cortafuegos Palo Alto Networks PAN-PA-1420 uma solução de segurança de nível empresarial com desempenho excepcional.Características Cortafuegos Palo Alto Networks PAN-PA-1420Desempenho e fiabilidade. Este cortafuegos de hardware garante um rendimento de 9 5 Gbit/s e uma velocidade de transferência VPN IPSec de 5 6 Gbit/s assegurando proteção sem compromissos para redes exigentes.Conectividade avançada. Equipado com 12 portos Ethernet LAN RJ-45 e slots SFP/SFP+ oferece flexibilidade de conexão ideal para ambientes empresariais.Segurança reforçada. Suporta algoritmos de segurança robustos como AES 256-bit e IPSec além de protocolos de roteamento BGP e OSPF para uma gestão de rede segura.Alta disponibilidade. Com um tempo médio entre falhas de 210 240 horas e conceção 1U em rack é concebido para operação contínua e integração fácil em datacenters.Gestão centralizada. Desfrute de um ecrã integrado e de uma porta de gestão RJ-45 para supervisionar e configurar facilm...
 Especificações do produto
| Marca | Palo Alto |
|---|---|
| EAN |
|
| Cor |
|
| Tamanho |
|
| Género |
|
 Histórico de Preços
Os preços foram atualizados pela última vez em:
 Resultados relacionados


